
IPv4 & IPv6
IP-Adressen sind die Grundlage für die Kommunikation zwischen IP-Netzen. In diesem Kapitel lernst du, wie IPv4- und IPv6-Adressen aufgebaut sind, wie Netz- und Hostanteile erkannt werden und wie du typische Adressierungsfehler systematisch findest.
Lernziele
Nach diesem Kapitel kannst du:
- Aufbau und Schreibweise einer IPv4-Adresse erklären,
- Netz- und Hostanteil anhand eines Präfixes bestimmen,
- die historischen IPv4-Adressklassen einordnen,
- CIDR-Präfixe wie /8, /16, /24 und /26 interpretieren,
- Netzwerk-, Host- und Broadcastadresse unterscheiden,
- private IPv4-Bereiche sicher erkennen,
- Loopback, Link-Local und weitere Sonderadressen einordnen,
- IPv4-Subnetze berechnen,
- Aufbau und Schreibweise einer IPv6-Adresse erklären,
- IPv6-Adressen korrekt verkürzen,
- Global Unicast, Link-Local und Multicast unterscheiden,
- IPv4 und IPv6 fachlich vergleichen,
- typische Fehler einer IP-Konfiguration erkennen.
Warum braucht ein Gerät eine IP-Adresse?
Im vorherigen Kapitel hast du gelernt, dass IP auf der Vermittlungsschicht arbeitet.
Damit Daten über IP-Netze weitergeleitet werden können, benötigen die beteiligten Schnittstellen passende IP-Adressen.
Beispiel
Ein Notebook soll einen Server in einem anderen Netzwerk erreichen.
Dafür muss unter anderem geklärt werden:
- Welche IP-Adresse hat das Notebook?
- Zu welchem Netz gehört diese Adresse?
- Liegt das Ziel im gleichen Netz?
- Falls nicht: Welcher Router ist zuständig?
Grundgedanke
Die IP-Adresse allein reicht nicht.
Erst zusammen mit dem Präfix bzw. der Subnetzmaske lässt sich bestimmen, welcher Teil das Netz beschreibt.
Aufbau einer IPv4-Adresse
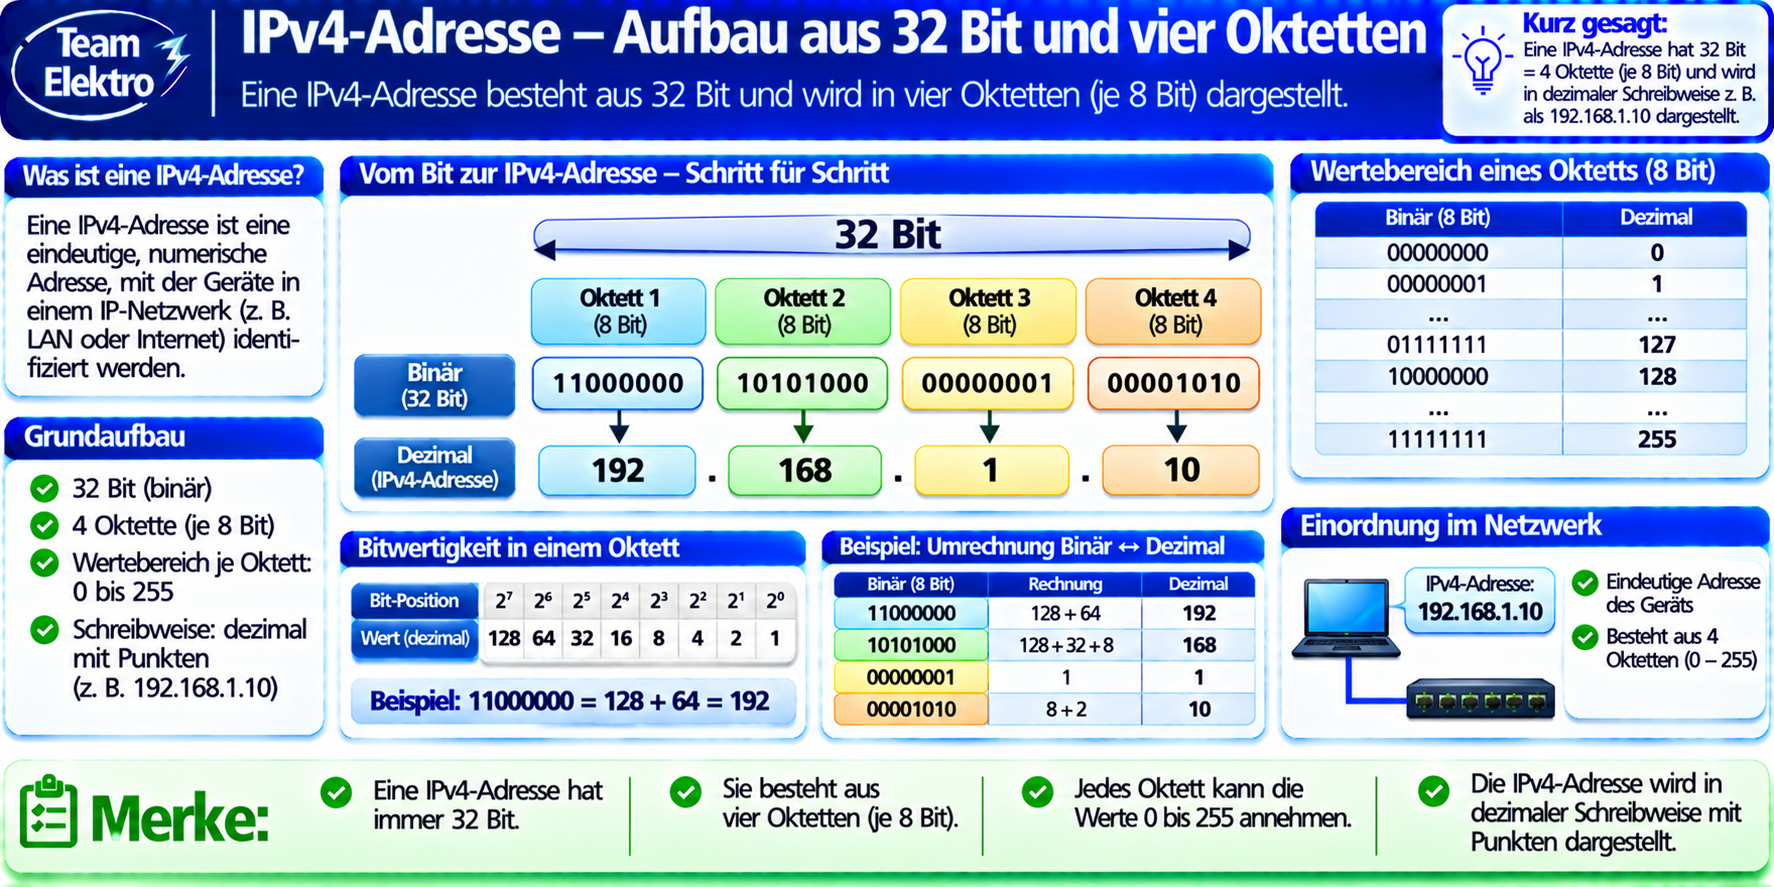
Eine IPv4-Adresse besteht aus 32 Bit.
Zur besseren Lesbarkeit werden diese 32 Bit in vier Gruppen mit jeweils 8 Bit aufgeteilt.
8 Bit + 8 Bit + 8 Bit + 8 Bit
Beispiel:
192.168.10.25
Eine 8-Bit-Gruppe wird häufig als Oktett bezeichnet.
Der Dezimalwert eines Oktetts kann zwischen 0 und 255 liegen.
Hinter jeder IPv4-Adresse stehen Bits
Für Subnetting musst du die Wertigkeiten eines Oktetts kennen.
| Bit | 128 | 64 | 32 | 16 | 8 | 4 | 2 | 1 |
|---|---|---|---|---|---|---|---|---|
| Beispiel | 1 | 1 | 0 | 0 | 0 | 0 | 0 | 0 |
11000000₂ = 192₁₀
Prüfungswissen
Die Bitwertigkeiten 128 – 64 – 32 – 16 – 8 – 4 – 2 – 1 solltest du sicher beherrschen.
IPv4-Adressklassen
Deine Präsentation behandelt die klassische Einteilung in die Adressklassen A bis E.
| Klasse | erstes Oktett | klassische Aufteilung |
|---|---|---|
| A | 0–127 | N.H.H.H |
| B | 128–191 | N.N.H.H |
| C | 192–223 | N.N.N.H |
| D | 224–239 | Multicast |
| E | 240–255 | reservierter / besonderer Bereich |
Wichtig: historisch ≠ heutige Netzplanung
Die Klassen A, B und C sind wichtig, weil sie in älteren Unterlagen, Prüfungsfragen und bei historischen Standardmasken vorkommen.
Moderne IP-Netze werden jedoch classless geplant.
Entscheidend ist heute das CIDR-Präfix, beispielsweise:
Subnetzmaske und Präfix
Die Subnetzmaske legt bei IPv4 fest, welche Bits zum Netzpräfix gehören.
Beispiel:
Maske: 255.255.255.0
Präfix: /24
/24 bedeutet:
+
8 Bit Hostanteil
=
32 Bit
Merksatz
Die Zahl hinter dem Schrägstrich gibt an, wie viele Bits von links zum Präfix gehören.
Mehr als /8, /16 und /24
Moderne Subnetze sind nicht auf die früheren Klassengrenzen beschränkt.
Deshalb begegnen dir beispielsweise:
| Präfix | Subnetzmaske | Adressen im Subnetz |
|---|---|---|
| /8 | 255.0.0.0 | 16.777.216 |
| /16 | 255.255.0.0 | 65.536 |
| /24 | 255.255.255.0 | 256 |
| /25 | 255.255.255.128 | 128 |
| /26 | 255.255.255.192 | 64 |
| /27 | 255.255.255.224 | 32 |
| /28 | 255.255.255.240 | 16 |
Für ein gewöhnliches IPv4-Unicast-Subnetz werden Netzwerk- und Broadcastadresse nicht als normale Hostadressen vergeben.
nutzbare Hostadressen = 2Hostbits - 2
Fortgeschrittenen-Hinweis
Die Regel „-2“ ist eine sehr gute Grundlage für typische LAN-Subnetze. Es existieren jedoch spezielle Präfixe und Anwendungsfälle, bei denen andere Regeln gelten.
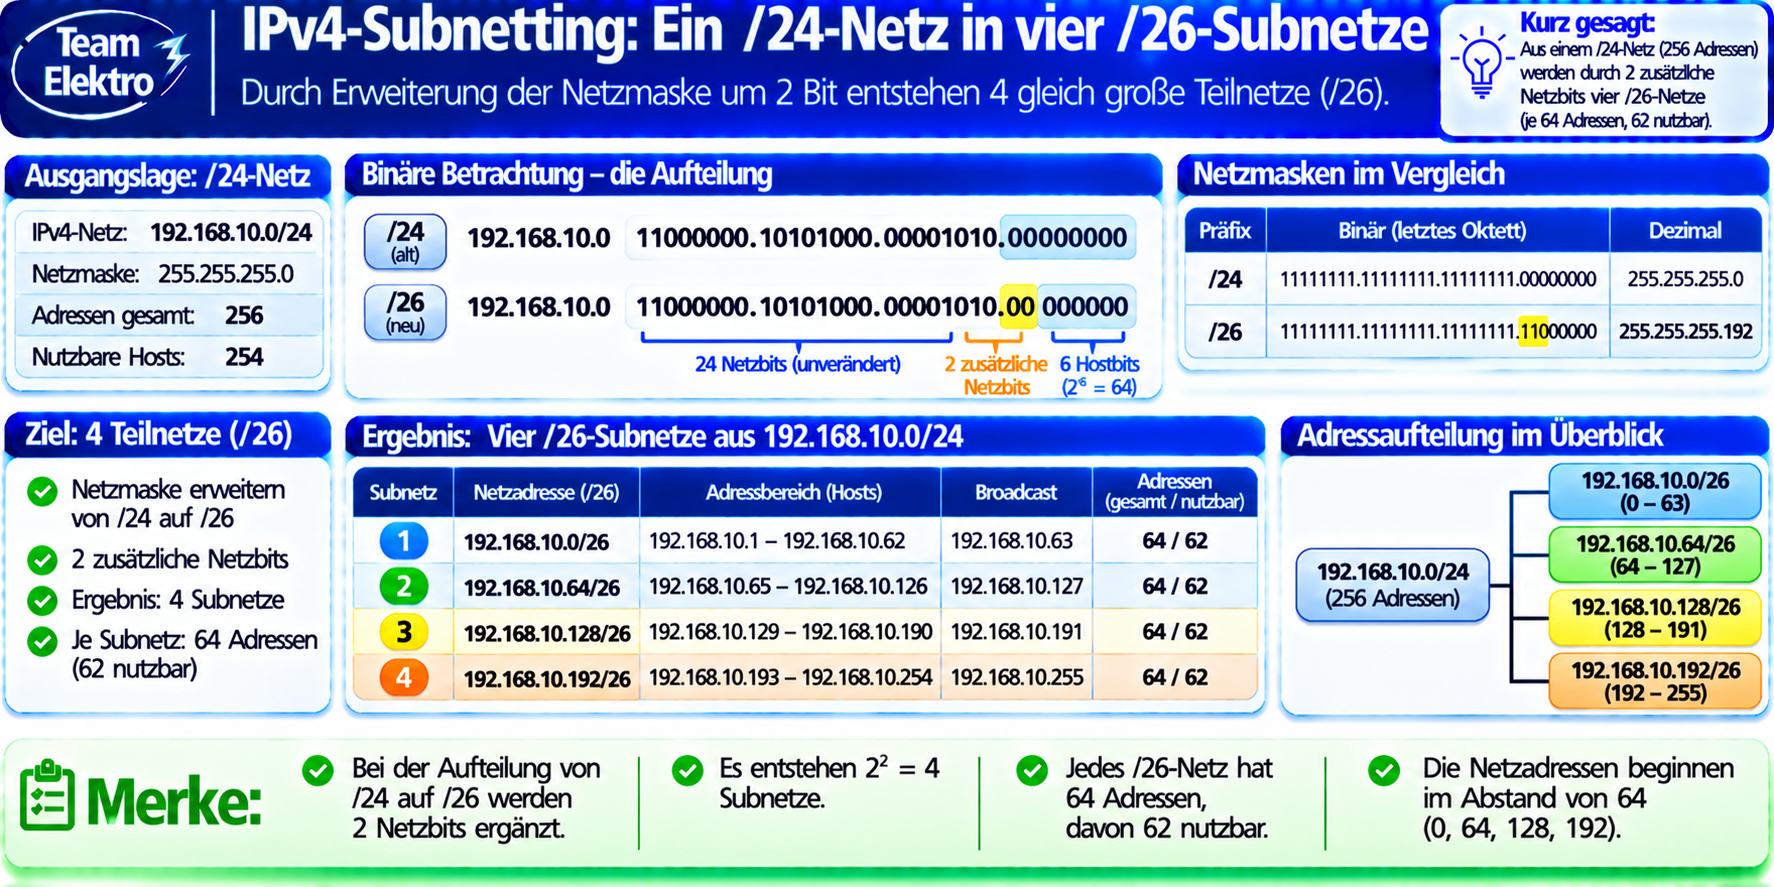
Ein /24 in vier Netze teilen
Ausgangsnetz:
Es sollen vier gleich große Subnetze entstehen.
Für vier Subnetze werden zwei zusätzliche Netzbits benötigt:
/24 + 2 Bit = /26
Ein /26 besitzt:
| Subnetz | Netzadresse | Hostbereich | Broadcast |
|---|---|---|---|
| 1 | 192.168.10.0/26 | .1 – .62 | .63 |
| 2 | 192.168.10.64/26 | .65 – .126 | .127 |
| 3 | 192.168.10.128/26 | .129 – .190 | .191 |
| 4 | 192.168.10.192/26 | .193 – .254 | .255 |
Extrem wichtig
Die Aussage „Netzadresse endet immer auf .0“ ist nicht allgemein richtig.
Im Beispiel sind auch .64, .128 und .192 gültige Netzadressen.
Ebenso muss eine Broadcastadresse nicht immer auf .255 enden.
Private IPv4-Adressen
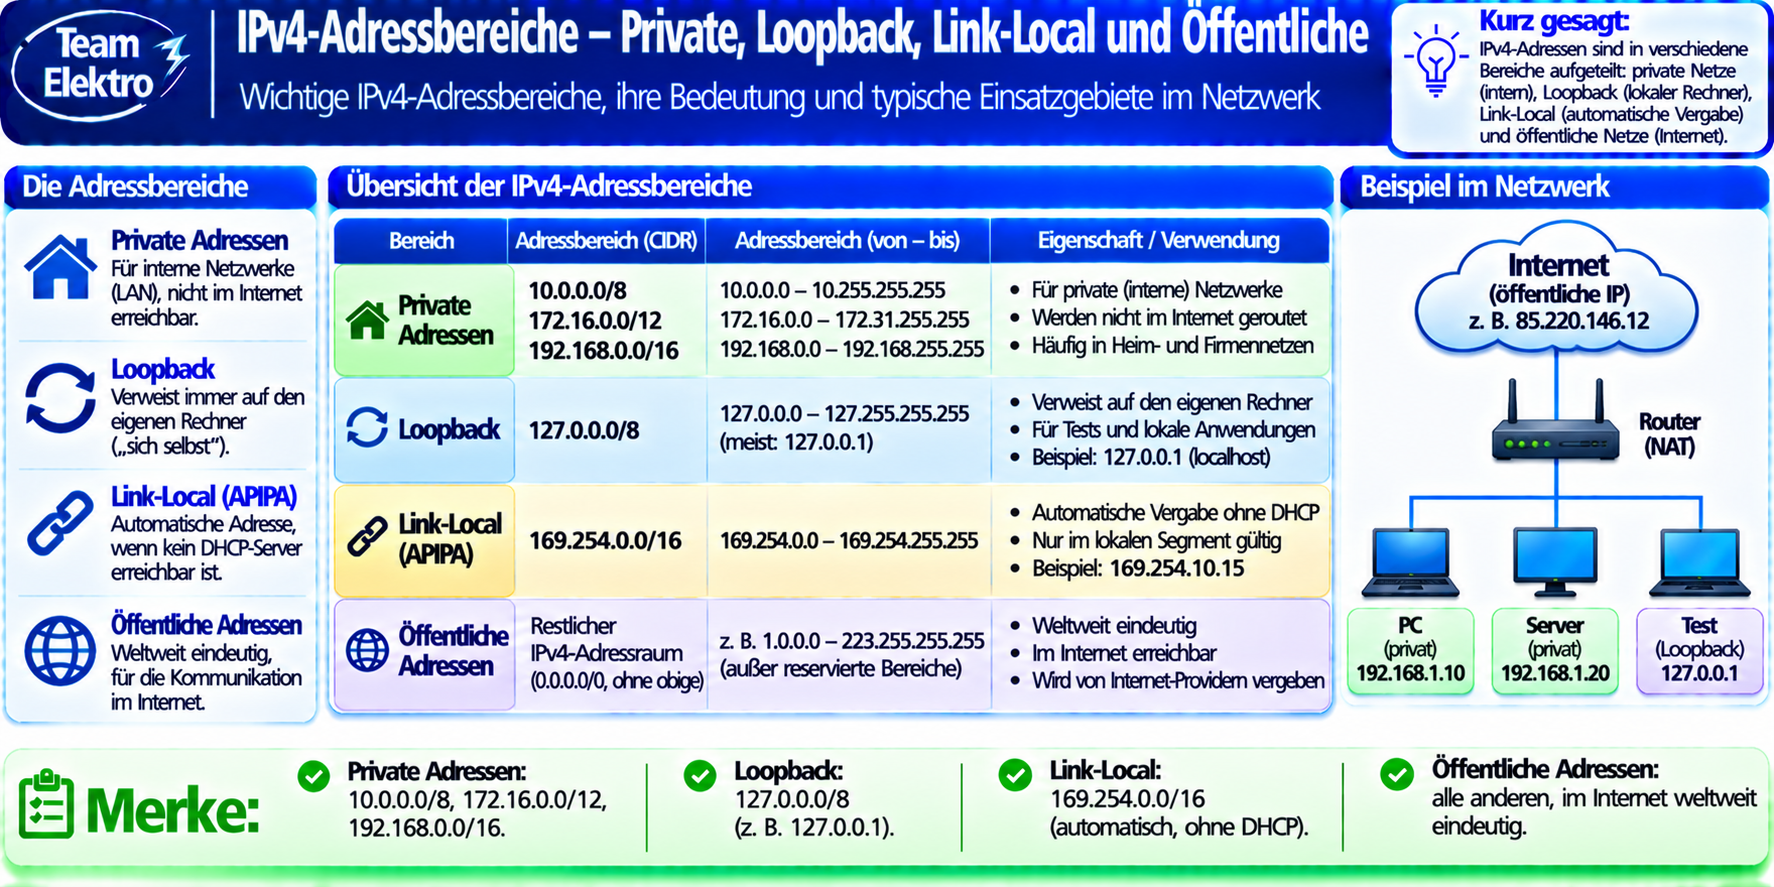
Deine Präsentation nennt drei private IPv4-Adressbereiche. Diese sind weiterhin grundlegend für die Praxis.
| Bereich | von | bis |
|---|---|---|
| 10.0.0.0/8 | 10.0.0.0 | 10.255.255.255 |
| 172.16.0.0/12 | 172.16.0.0 | 172.31.255.255 |
| 192.168.0.0/16 | 192.168.0.0 | 192.168.255.255 |
Klassische Prüfungsfalle
Nicht der gesamte Bereich 172.x.x.x ist privat.
Privat ist:
Merkhilfe
10 / 8
172.16 / 12
192.168 / 16
Private Adresse und Internet
Private IPv4-Adressen sind nicht für eine direkte globale Weiterleitung im öffentlichen Internet vorgesehen.
In vielen IPv4-Netzen wird deshalb an der Grenze zum öffentlichen Netz Network Address Translation (NAT) eingesetzt.
192.168.10.25
↓
Router / NAT
↓
öffentliche IPv4-Adresse
↓
Internet
Wichtig
NAT ist nicht dasselbe wie eine Firewall.
Beide Funktionen können zwar im selben Router vorhanden sein, erfüllen aber unterschiedliche Aufgaben.
Besondere IPv4-Adressen
Nicht jede IPv4-Adresse ist eine normale öffentlich routbare Hostadresse.
| Bereich | Bedeutung |
|---|---|
| 127.0.0.0/8 | Loopback |
| 169.254.0.0/16 | IPv4 Link-Local, automatische lokale Adressierung |
| 255.255.255.255 | Limited Broadcast |
| 192.0.2.0/24 | Dokumentation |
| 198.51.100.0/24 | Dokumentation |
| 203.0.113.0/24 | Dokumentation |
| 198.18.0.0/15 | Benchmark-/ Testzwecke |
Die aktuellen IANA-Register führen diese und weitere Sonderbereiche mit ihrem jeweiligen Verwendungszweck.
Fehlersuche
Ein Windows-Rechner besitzt:
Wenn im Netz eigentlich DHCP verwendet werden soll, ist das ein wichtiger Hinweis:
Der Rechner hat möglicherweise keine erwartete DHCP-Adresse erhalten.
Jetzt prüfst du unter anderem Verkabelung, VLAN, DHCP-Erreichbarkeit und DHCP-Konfiguration.
Gleiches Netz oder Router?
Ein Rechner muss entscheiden, ob sich das Ziel im eigenen Subnetz befindet.
Beispiel 1
PC: 192.168.10.25/24
Ziel: 192.168.10.80
Beide gehören zum Netz:
Das Ziel befindet sich im gleichen Subnetz.
Beispiel 2
PC: 192.168.10.25/24
Ziel: 192.168.20.80
Das Ziel liegt nicht im lokalen /24-Netz.
Für die Kommunikation wird normalerweise ein Router bzw. das konfigurierte Standardgateway benötigt.
Warum IPv6?
IPv4 besitzt einen 32-Bit-Adressraum.
Deine Präsentation greift die Verknappung des IPv4-Adressraums auf und führt daraus zu IPv6.
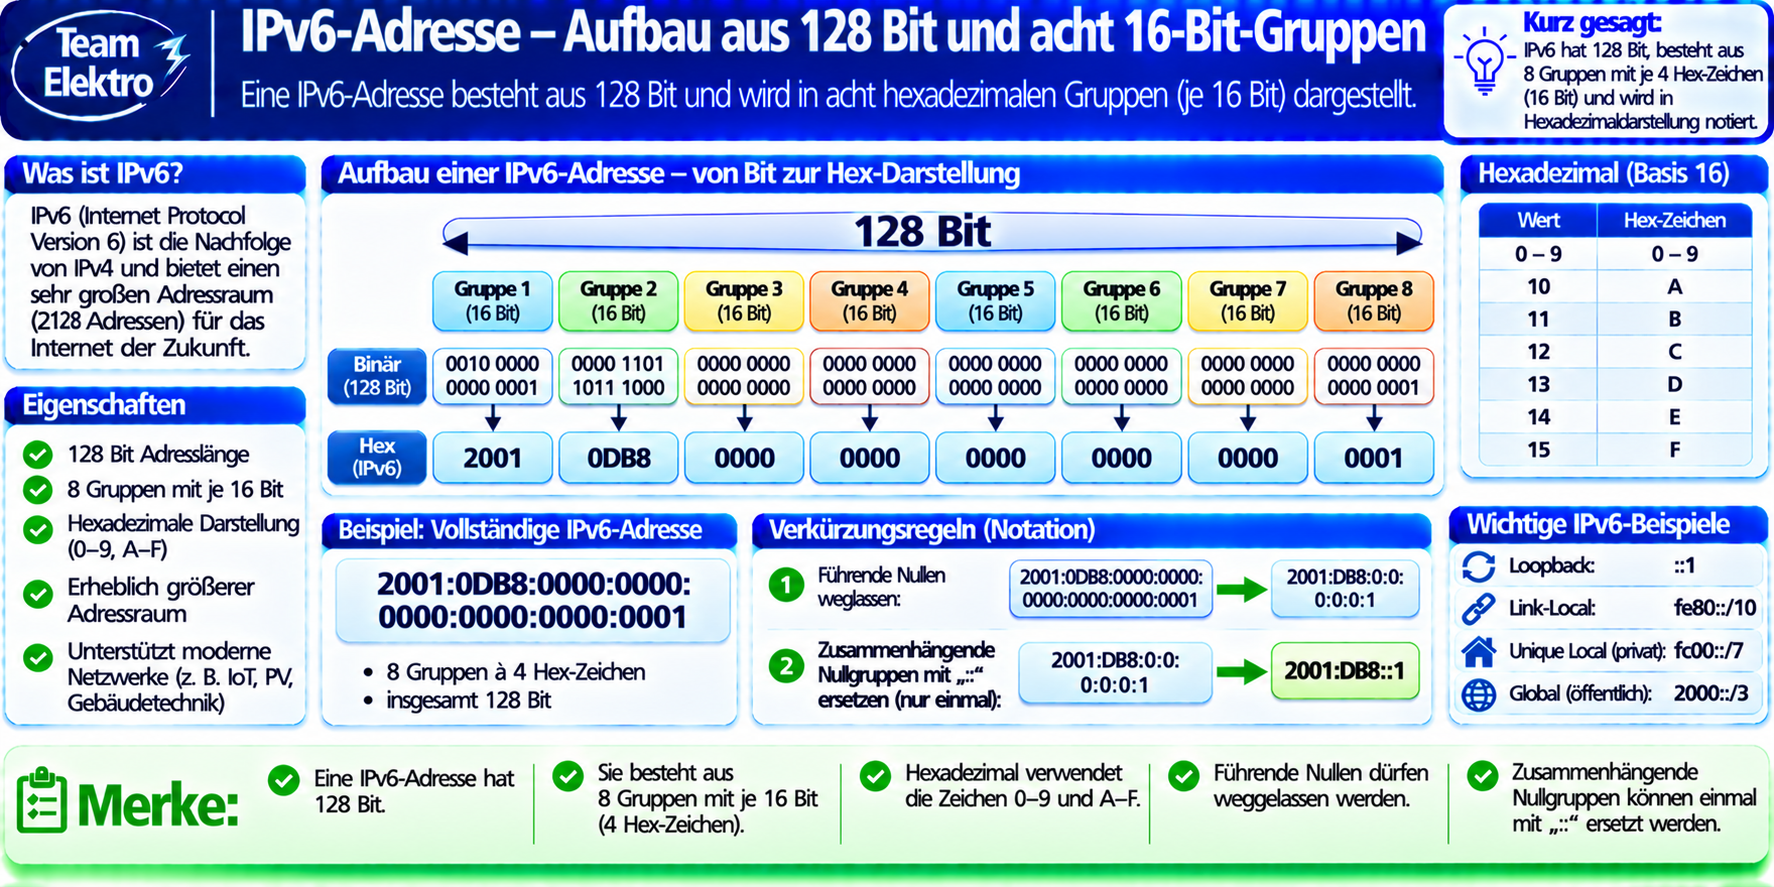
IPv6 verwendet 128 Bit.
Größenvergleich
IPv4: 32 Bit
IPv6: 128 Bit
Acht Gruppen mit je 16 Bit
Eine IPv6-Adresse wird üblicherweise als acht hexadezimale Gruppen dargestellt.
Jede Gruppe enthält 16 Bit.
Verwendet werden die Hexadezimalzeichen:
IPv6-Adressen richtig kürzen
IPv6-Adressen können sehr lang werden. Deshalb gibt es Regeln zur verkürzten Darstellung.
Regel 1: führende Nullen weglassen
wird zunächst zu
2001:db8:0:0:0:0:0:1
Regel 2: zusammenhängende Nullgruppen mit :: abkürzen
→
2001:db8::1
:: nur einmal
Die Doppelpunkt-Abkürzung :: darf innerhalb einer IPv6-Adresse nur einmal verwendet werden.
Sonst wäre nicht mehr eindeutig, wie viele Nullgruppen an welcher Stelle ergänzt werden müssen.
Netzpräfix bei IPv6
Auch IPv6 verwendet eine Präfixlänge.
Ein /64 bedeutet, dass die ersten 64 Bit das Subnetzpräfix bilden.
64 Bit Präfix
+
64 Bit verbleibender Adressanteil
Präzisierung zur Präsentation
Deine Präsentation erklärt IPv6 didaktisch als „erste 64 Bit Netzpräfix, zweite 64 Bit Host“.
Für typische IPv6-LANs ist /64 tatsächlich besonders wichtig.
Fachlich sind IPv6-Präfixe aber grundsätzlich nicht auf genau 64 Bit festgelegt. Deshalb sprechen wir besser von Präfix und Interface Identifier als pauschal von „Netz und Host“.
Nicht jede IPv6-Adresse hat dieselbe Reichweite
| Typ | Kennzeichen / Beispiel | Aufgabe |
|---|---|---|
| Global Unicast | global adressierbar | Kommunikation über Netze |
| Link-Local | FE80::/10 | Kommunikation auf dem lokalen Link |
| Multicast | FF00::/8 | Kommunikation mit einer Gruppe |
| Loopback | ::1 | eigener Rechner |
| Unspecified | :: | nicht spezifizierte Adresse |
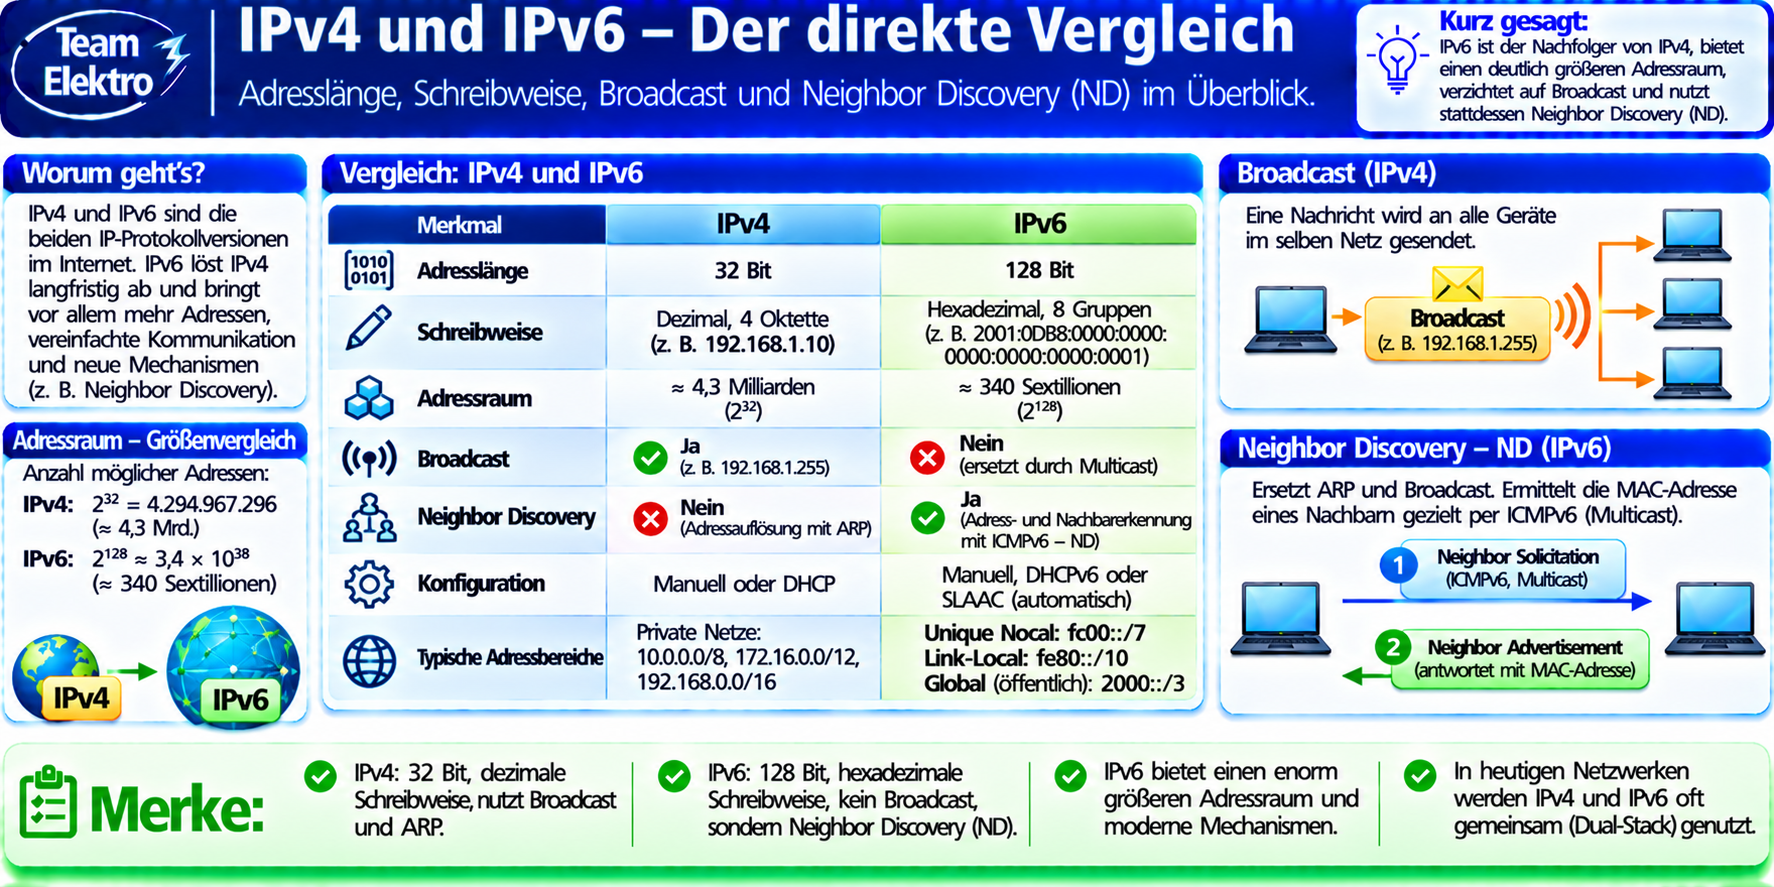
IPv6 besitzt keinen Broadcast
Im Gegensatz zu IPv4 gibt es bei IPv6 keine Broadcastadressen.
Entsprechende Aufgaben werden insbesondere durch Multicast gelöst.
FE80::/10 – lokal am Link
IPv6-Interfaces verfügen typischerweise über eine Link-Local-Adresse.
Sie wird für wichtige lokale IPv6-Funktionen verwendet, beispielsweise:
- Kommunikation mit Nachbarn,
- Neighbor Discovery,
- Router-Erkennung,
- automatische Konfigurationsvorgänge.
Reichweite beachten
Link-Local-Adressen sind nur für den jeweiligen Link gedacht.
Router leiten Pakete mit Link-Local-Quell- oder Zieladressen nicht einfach in andere Links weiter.
Was ersetzt ARP bei IPv6?
In Kapitel 09 hast du gelernt: IPv4 verwendet ARP, um im lokalen Netz eine passende MAC-Adresse zu einer bekannten IPv4-Adresse zu ermitteln.
IPv6 verwendet dafür nicht ARP.
↓
ARP
IPv6
↓
Neighbor Discovery
über ICMPv6
Neighbor Discovery übernimmt noch weitere Aufgaben, unter anderem:
- Nachbarn erkennen,
- Link-Layer-Adressen ermitteln,
- Router finden,
- Erreichbarkeit von Nachbarn überwachen.
Warum stehen eckige Klammern um die Adresse?
Deine Präsentation zeigt ein wichtiges Detail.
IPv6 verwendet bereits Doppelpunkte innerhalb der Adresse.
Ein Doppelpunkt wird in einer URL aber auch zur Trennung der Portnummer verwendet.
Deshalb wird eine IPv6-Adresse in einer URL in eckige Klammern gesetzt.
Damit ist eindeutig:
80 = Portnummer
IPv4 und IPv6 auf einen Blick
| Merkmal | IPv4 | IPv6 |
|---|---|---|
| Adresslänge | 32 Bit | 128 Bit |
| Darstellung | dezimale Oktette | hexadezimale 16-Bit-Gruppen |
| Beispiel | 192.168.1.20 | 2001:db8::20 |
| Präfix | z. B. /24 | z. B. /64 |
| Broadcast | vorhanden | nicht vorhanden |
| Multicast | vorhanden | vorhanden |
| lokale Adressauflösung | ARP | Neighbor Discovery |
| Loopback | 127.0.0.1 | ::1 |
Zwei PCs – aber keine Kommunikation
Folgende Konfiguration liegt vor:
| Gerät | Adresse |
|---|---|
| PC 1 | 192.168.10.50/24 |
| PC 2 | 192.168.20.60/24 |
Beide PCs sind am selben Switch angeschlossen.
Reicht das?
Nein.
PC 1 befindet sich im Netz:
PC 2 befindet sich im Netz:
Es handelt sich um zwei unterschiedliche IP-Subnetze.
Für die Kommunikation zwischen ihnen wird Routing benötigt.
Wichtige Erkenntnis
Physikalisch am selben Switch bedeutet nicht automatisch logisch im selben IP-Netz.
Falsche Subnetzmaske
Zwei Geräte besitzen:
PC 2: 192.168.10.30/16
Auf den ersten Blick sehen die IP-Adressen passend aus.
Trotzdem ist die Konfiguration nicht sauber.
Warum?
Die Geräte besitzen unterschiedliche Annahmen darüber, wie groß ihr lokales Netz ist.
PC 1 betrachtet:
als lokales Netz.
PC 2 betrachtet dagegen:
als lokales Netz.
Bei der Fehlersuche darfst du deshalb nicht nur die IP-Adresse betrachten.
Immer gemeinsam prüfen: IP-Adresse + Präfix + Gateway.
IP-Konfiguration systematisch prüfen
- Ist die physikalische Netzwerkverbindung vorhanden?
- Welche IPv4- und IPv6-Adressen besitzt das Interface?
- Welches Präfix bzw. welche Subnetzmaske ist konfiguriert?
- Ist die Adresse statisch oder automatisch vergeben?
- Befindet sich das Ziel im lokalen Subnetz?
- Ist ein korrektes Standardgateway eingetragen?
- Ist das Gateway erreichbar?
- Funktioniert die Kommunikation zu einer Ziel-IP?
- Funktioniert anschließend auch DNS?
Ausblick auf Kapitel 11
Genau diese Fragen prüfen wir anschließend mit Werkzeugen wie:
ipconfig, ping, nslookup, tracert, arp und netstat.
Das solltest du sicher können
- Wie viele Bit besitzt IPv4?
- Was bedeutet ein Präfix /24?
- Welche Subnetzmaske gehört zu /24?
- Was unterscheidet Netzwerk-, Host- und Broadcastadresse?
- Warum endet eine Netzwerkadresse nicht immer auf .0?
- Welche drei privaten IPv4-Bereiche gibt es?
- Wofür steht 127.0.0.0/8?
- Was kann eine Adresse aus 169.254.0.0/16 bei der Fehlersuche bedeuten?
- Was unterscheidet historische Adressklassen von CIDR?
- Wie teilst du ein /24 in vier gleich große Netze?
- Wie viele Bit besitzt IPv6?
- Wie wird eine IPv6-Adresse dargestellt?
- Welche Regeln gelten beim Kürzen einer IPv6-Adresse?
- Was bedeutet /64?
- Was ist eine Link-Local-Adresse?
- Welcher Bereich beginnt mit FE80::/10?
- Gibt es Broadcast bei IPv6?
- Was übernimmt bei IPv6 Funktionen, die bei IPv4 mit ARP zusammenhängen?
Kannst du diese Adressen einordnen?
private IPv4-Adresse
private IPv4-Adresse
nicht Teil des privaten 172.16.0.0/12-Bereichs
IPv4 Loopback
IPv4 Link-Local
IPv6 Loopback
IPv6 Link-Local
IPv6 Multicast
Das musst du mitnehmen
- IPv4-Adressen besitzen 32 Bit.
- Das Präfix legt fest, welcher Teil der Adresse zum Netz gehört.
- Die historischen Klassen A, B und C erklären ältere Adressierungsmodelle.
- Moderne IPv4-Netze werden mit CIDR-Präfixen beschrieben.
- Netzwerk- und Broadcastadresse hängen vom Präfix ab und enden deshalb nicht grundsätzlich auf .0 bzw. .255.
- Private IPv4-Bereiche sind 10.0.0.0/8, 172.16.0.0/12 und 192.168.0.0/16.
- 127.0.0.0/8 ist für Loopback vorgesehen.
- 169.254.0.0/16 ist IPv4 Link-Local.
- IPv6 verwendet 128 Bit.
- IPv6 wird hexadezimal in acht 16-Bit-Gruppen dargestellt.
- Führende Nullen können entfallen und eine zusammenhängende Folge von Nullgruppen kann mit :: abgekürzt werden.
- /64 ist ein besonders wichtiges Präfix in IPv6-LANs.
- FE80::/10 kennzeichnet IPv6 Link-Local-Adressen.
- IPv6 kennt keinen Broadcast.
- Neighbor Discovery übernimmt bei IPv6 unter anderem die lokale Nachbar- und Link-Layer-Auflösung.
- Für eine saubere Fehlersuche müssen IP-Adresse, Präfix und Gateway gemeinsam betrachtet werden.
Bereit für Quiz 10?
Zehn Fragen prüfen später dein Wissen zu IPv4, Subnetzmasken, CIDR, privaten Adressen, Subnetting, IPv6, Kurzschreibweise, Link-Local und Neighbor Discovery.
Quiz 10 starten