
OSI, TCP/IP & Protokolle
Was passiert eigentlich zwischen dem Klick auf eine Webseite und den elektrischen Signalen auf dem Netzwerkkabel? In diesem Kapitel zerlegen wir die Netzwerkkommunikation in verständliche Schichten und verfolgen Daten vom Anwendungsprogramm bis zur Übertragung.
Lernziele
Nach diesem Kapitel kannst du:
- erklären, warum Netzwerkkommunikation in Schichten unterteilt wird,
- die sieben Schichten des OSI-Modells nennen und deren Aufgaben grundsätzlich erklären,
- OSI-Modell und TCP/IP-Modell gegenüberstellen,
- MAC-Adresse, IP-Adresse und Portnummer unterschiedlichen Aufgaben zuordnen,
- TCP und UDP fachlich unterscheiden,
- die Aufgabe des Internet Protocols erklären,
- ARP im lokalen IPv4-Netz erklären,
- wichtige Anwendungsprotokolle unterscheiden,
- typische Portnummern zuordnen,
- die DNS-Namensauflösung nachvollziehen,
- Netzwerkfehler anhand der betroffenen Schicht systematischer eingrenzen.
Ein Klick – viele Vorgänge
Du öffnest einen Browser und rufst eine Webseite auf.
Für dich dauert das vielleicht nur einen Augenblick. Im Hintergrund müssen aber viele Aufgaben gelöst werden.
↓
DNS-Auflösung
↓
IP-Adresse
↓
Transportverbindung
↓
IP-Pakete
↓
Ethernet-Frames
↓
Bits / Signale
Genau deshalb arbeiten Netzwerke mit verschiedenen Protokollschichten.
Grundidee
Jede Schicht übernimmt bestimmte Aufgaben und stellt der darüberliegenden Schicht Dienste zur Verfügung.
Was ist ein Protokoll?
Ein Netzwerkprotokoll ist vereinfacht gesagt ein Satz von Regeln, nach denen Geräte miteinander kommunizieren.
Ein Protokoll legt beispielsweise fest:
- wie Daten aufgebaut sind,
- welche Informationen übertragen werden,
- wie Teilnehmer adressiert werden,
- wie Sender und Empfänger auf bestimmte Ereignisse reagieren.
Vergleich aus dem Alltag
Zwei Menschen können nur sinnvoll miteinander kommunizieren, wenn beide die verwendeten Regeln und die Sprache verstehen.
Bei Netzwerkgeräten übernehmen Protokolle diese Aufgabe.
Das OSI-Modell
OSI steht für Open Systems Interconnection.
Das OSI-Referenzmodell strukturiert die Kommunikation in sieben Schichten.
| Schicht | Name | Vereinfachte Aufgabe |
|---|---|---|
| 7 | Anwendung | Netzwerkdienste für Anwendungen |
| 6 | Darstellung | Darstellung und Verarbeitung von Daten |
| 5 | Sitzung | Steuerung logischer Kommunikations- sitzungen |
| 4 | Transport | Ende-zu-Ende- Transport, Ports |
| 3 | Vermittlung | logische Adressierung und Routing |
| 2 | Sicherung | Frames, MAC-Adressen, lokaler Datentransport |
| 1 | Bitübertragung | Übertragung von Bits als elektrische, optische oder Funksignale |
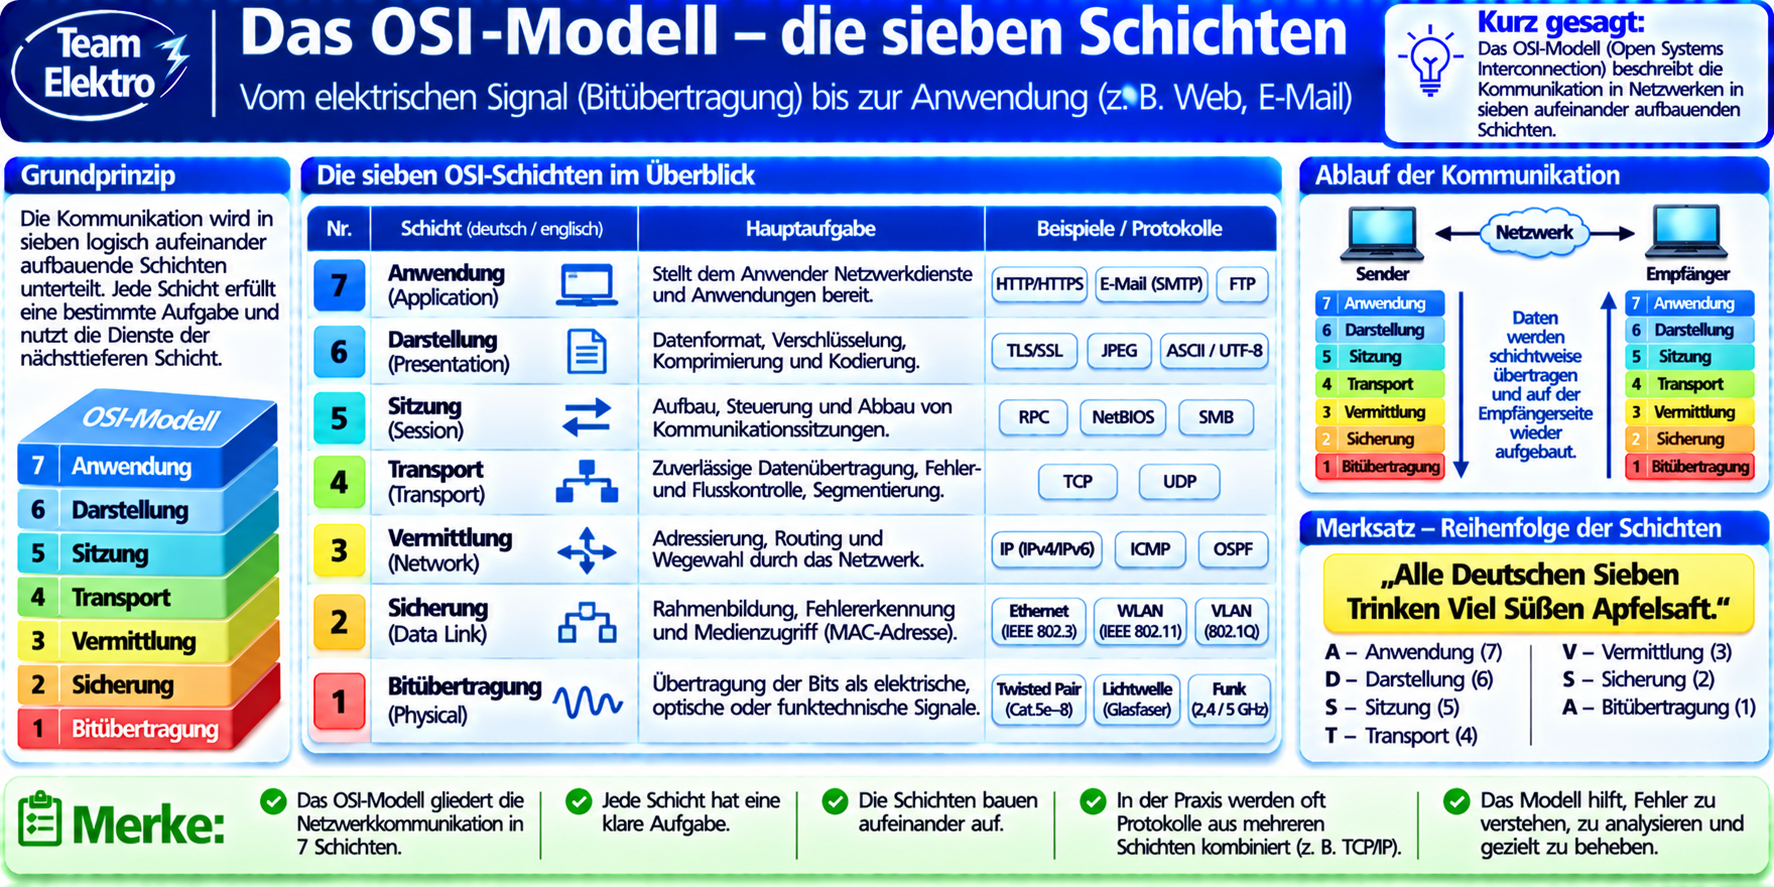
Was bedeuten die Schichten für einen Elektroniker?
Kabel, Funk, Steckverbindungen, elektrische bzw. optische Signale.
Ethernet-Frames, MAC-Adressen, Switches.
IP-Adressen, IP-Pakete, Router und Routing.
TCP, UDP und Portnummern.
Funktionen näher an Anwendung und Benutzer.
Prüfungsrelevant
Du solltest nicht nur „Schicht 1 bis 7“ auswendig aufsagen können.
Viel wichtiger ist die Zuordnung:
MAC → Schicht 2
IP → Schicht 3
TCP/UDP → Schicht 4
Das TCP/IP-Modell
Das OSI-Modell ist ein Referenzmodell.
In realen IP-Netzen begegnet dir vor allem die TCP/IP-Protokollfamilie.
Ein gebräuchliches TCP/IP-Modell fasst die Funktionen in vier Bereiche zusammen:
| TCP/IP | ungefährer OSI-Bezug | Beispiele |
|---|---|---|
| Anwendung | OSI 5–7 | HTTP, DNS, SMTP, FTP |
| Transport | OSI 4 | TCP, UDP |
| Internet | OSI 3 | IP |
| Netzzugang | OSI 1–2 | Ethernet |
Nicht verwechseln
OSI und TCP/IP sind keine zwei konkurrierenden Verkabelungsarten.
Sie sind Modelle bzw. Architekturen, mit denen Kommunikationsfunktionen strukturiert werden.
Kapselung
Beim Senden werden Daten von oben nach unten durch die Protokollschichten weitergegeben.
Die einzelnen Schichten ergänzen dabei die für ihre Aufgabe benötigten Steuerinformationen.
↓
TCP-Segment
↓
IP-Paket
↓
Ethernet-Frame
↓
Bits
Auf der Empfängerseite läuft der Vorgang in umgekehrter Richtung.
Merksatz
Senden:
von oben nach unten.
Empfangen:
von unten nach oben.
MAC, IP und Port
Für die Prüfung solltest du drei Arten von Informationen klar unterscheiden können.
| Information | Aufgabe | Beispiel |
|---|---|---|
| MAC-Adresse | Adressierung auf der lokalen Sicherungs- schicht | Ethernet |
| IP-Adresse | logische Adressierung zwischen Netzen | IPv4 / IPv6 |
| Portnummer | Zuordnung zu Diensten bzw. Anwendungen | TCP / UDP |
Denkmodell
IP-Adresse: Welcher Rechner bzw. welches Interface?
Port: Welcher Dienst auf diesem Rechner?
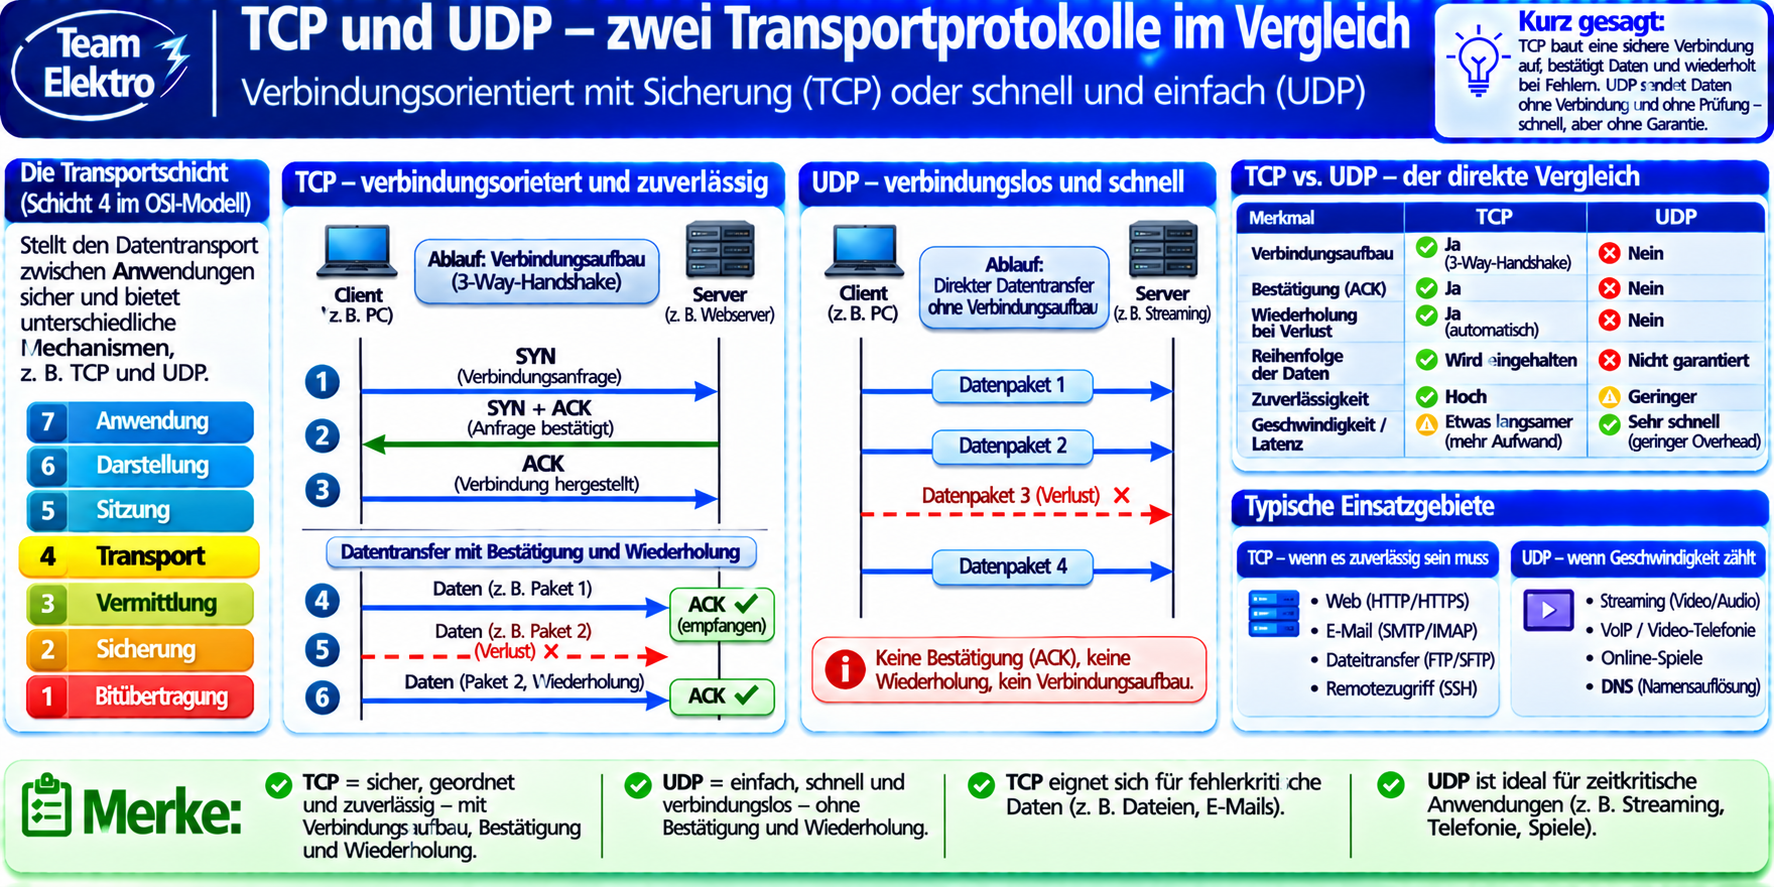
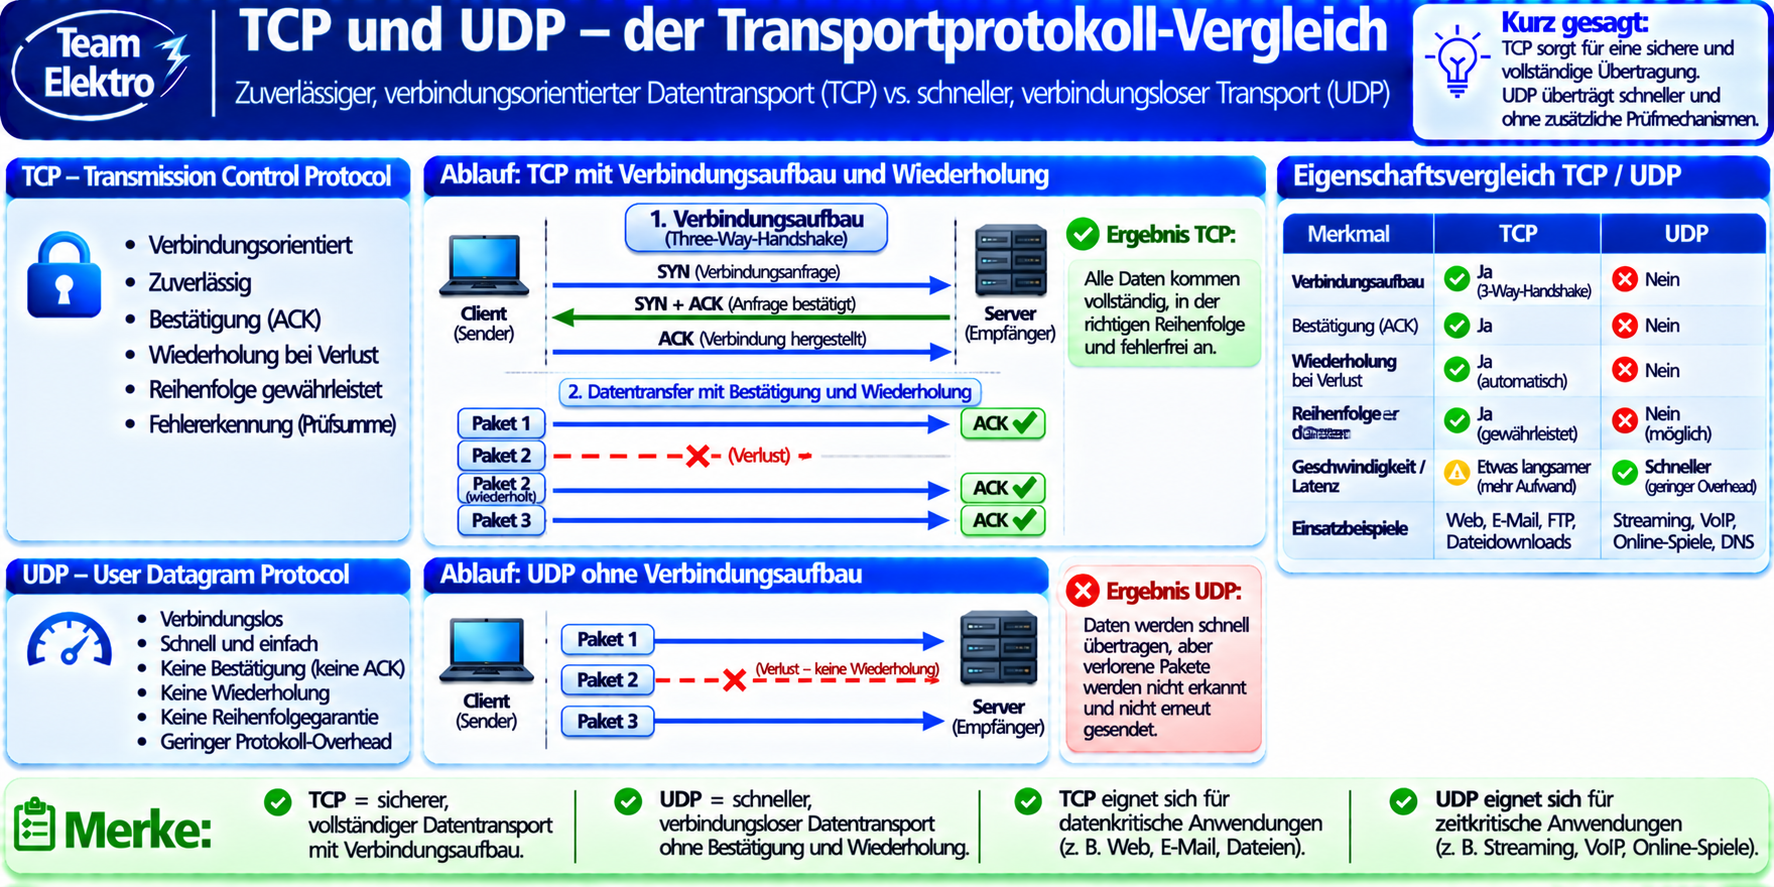
TCP – zuverlässig und verbindungsorientiert
Deine Präsentation beschreibt TCP als verbindungsorientiertes Protokoll zur sicheren Datenübertragung.
Fachlich genauer sprechen wir von einer zuverlässigen, geordneten Bytestromübertragung.
TCP verwendet unter anderem:
- Sequenznummern,
- Bestätigungen,
- Prüfsummen,
- Wiederholungen bei erkannten Verlusten.
Wichtig
„Zuverlässig“ bedeutet hier nicht, dass niemals etwas verloren gehen kann.
TCP besitzt Mechanismen, um Verluste zu erkennen und fehlende Daten erneut zu übertragen.
TCP-Verbindungsaufbau
Vor dem eigentlichen Datenaustausch wird eine TCP-Verbindung aufgebaut.
Vereinfacht erfolgt das mit dem Three-Way Handshake.
SYN
↓
Server
Client
↑
SYN + ACK
Server
Client
ACK
↓
Server
Verbindung steht
Prüfung
SYN → SYN/ACK → ACK
Dies ist die typische Grunddarstellung des TCP-Verbindungsaufbaus.
UDP – wenig Protokollaufwand
UDP steht für User Datagram Protocol.
Deine Präsentation bezeichnet UDP als verbindungslos und schneller als TCP.
Für das technische Verständnis formulieren wir genauer:
UDP besitzt deutlich weniger Mechanismen als TCP.
Das Protokoll garantiert selbst weder Zustellung noch Schutz vor Duplikaten oder eine geordnete Zustellung.
Dadurch entsteht weniger Protokollaufwand.
Prüfungsfalle
Nicht pauschal lernen:
„UDP ist immer schneller.“
Besser:
UDP arbeitet mit weniger Transportmechanismen und geringerem Protokollaufwand.
TCP und UDP im Vergleich
| Merkmal | TCP | UDP |
|---|---|---|
| Verbindung | verbindungs- orientiert | verbindungslos |
| geordnete Zustellung | ja | nicht durch UDP garantiert |
| Wiederholung verlorener Daten | vorgesehen | nicht durch UDP |
| Protokoll- aufwand | höher | geringer |
| Ports | ja | ja |
Merksatz
TCP kontrolliert stärker. UDP überträgt mit weniger Mechanismen.
IP – Pakete zwischen Netzen
Das Internet Protocol übernimmt die logische Adressierung und bildet die Grundlage für die Weiterleitung von Paketen durch IP-Netze.
Deine Präsentation beschreibt IP als verbindungsloses Protokoll zur Paketlenkung und Paketvermittlung.
Router werten unter anderem die Ziel-IP-Adresse aus und entscheiden anhand ihrer Routinginformationen, wohin ein Paket als Nächstes weitergeleitet wird.
Sehr wichtig
Ein Switch arbeitet typischerweise mit MAC-Adressen.
Ein Router trifft Weiterleitungs- entscheidungen zwischen IP-Netzen.
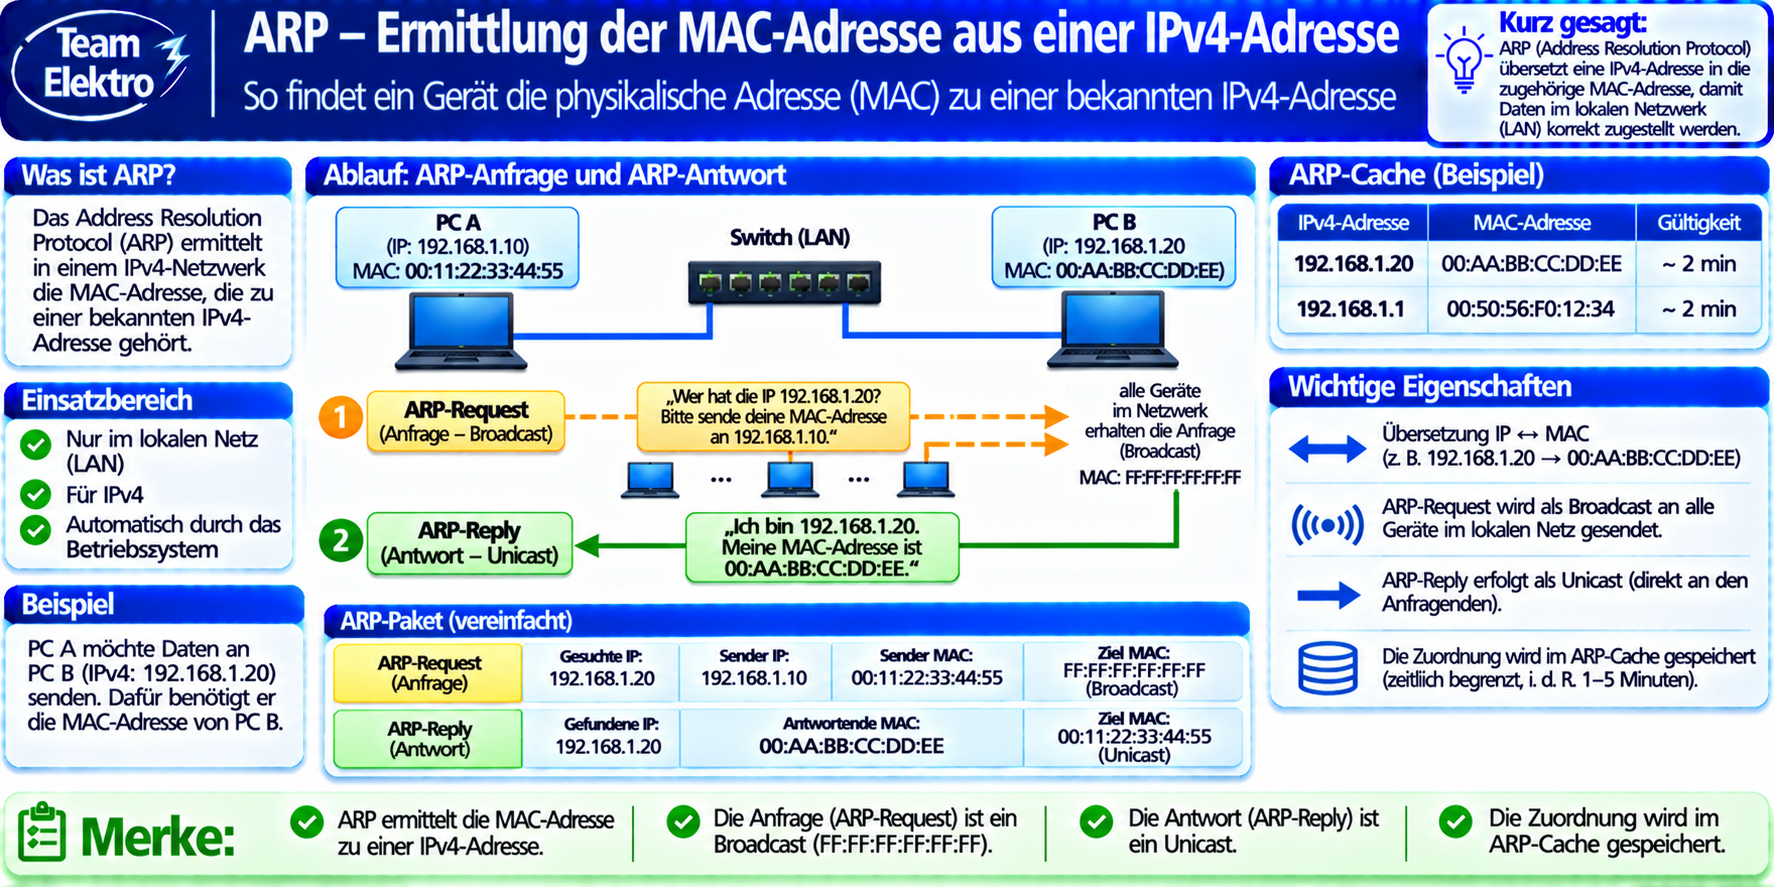
ARP – von IP zur MAC-Adresse
Deine Präsentation beschreibt ARP als Mechanismus, der IP-Adressen MAC-Adressen zuordnet.
Für IPv4 ist das besonders wichtig, wenn ein Gerät einen Teilnehmer im lokalen Ethernet erreichen möchte.
Beispiel
PC A möchte ein IPv4-Paket an einen Teilnehmer im selben lokalen Netz senden.
Die Ziel-IP-Adresse ist bekannt.
Für den Ethernet-Frame benötigt PC A aber auch die passende MAC-Adresse.
ARP hilft dabei, diese Zuordnung zu ermitteln.
↓
ARP
↓
zugehörige MAC-Adresse
↓
Ethernet-Frame kann adressiert werden
Fachliche Abgrenzung
Diese ARP-Erklärung bezieht sich auf IPv4.
IPv6 verwendet dafür nicht ARP, sondern Mechanismen des Neighbor Discovery Protocols.
IPSec
Deine Präsentation nennt IPSec als Ergänzung von Sicherheitsmechanismen im IP-Umfeld.
Für das Grundverständnis reicht zunächst:
IPSec ist eine Protokollfamilie zur Absicherung von IP-Kommunikation.
Sie kann unter anderem Authentizität, Integrität und Vertraulichkeit unterstützen.
IPSec begegnet dir beispielsweise im Zusammenhang mit VPN-Verbindungen.
Portnummern
Eine IP-Adresse identifiziert noch nicht, welcher Dienst auf einem Rechner angesprochen werden soll.
TCP und UDP verwenden dafür Portnummern.
+
Portnummer
↓
Ziel und Dienst
Portnummern liegen im Bereich von 0 bis 65535.
| Bereich | Bezeichnung |
|---|---|
| 0–1023 | Well-Known Ports |
| 1024–49151 | Registered Ports |
| 49152–65535 | Dynamic / Private Ports |
Wichtige Anwendungsprotokolle
Deine Präsentation behandelt insbesondere FTP, Telnet, SMTP, POP und HTTP.
Für die heutige Praxis ergänzen wir außerdem SSH, HTTPS und IMAP.
| Protokoll | Aufgabe | typischer Port |
|---|---|---|
| FTP | Dateiübertragung | TCP 20/21 |
| SSH | verschlüsselter Remote-Zugriff | TCP 22 |
| Telnet | Remote- Terminalzugriff ohne moderne Transport- verschlüsselung | TCP 23 |
| SMTP | Übertragung von E-Mails | TCP 25 |
| DNS | Namensauflösung | UDP/TCP 53 |
| HTTP | Web- Kommunikation | TCP 80 |
| POP3 | Abruf von E-Mails | TCP 110 |
| IMAP | Zugriff und Verwaltung von E-Mails auf dem Server | TCP 143 |
| HTTPS | HTTP über verschlüsselte Verbindung | TCP 443 |
Telnet oder SSH?
Telnet ist historisch wichtig und steht deshalb auch in deiner Präsentation.
Für eine sichere Fernadministration wird heute typischerweise SSH verwendet, weil Telnet keine vergleichbare Transportverschlüsselung bietet.
DNS – Namen statt Zahlen
Menschen merken sich Namen normalerweise leichter als IP-Adressen.
DNS steht für Domain Name System.
DNS ist ein hierarchisches, verteiltes System, das unter anderem Domainnamen IP-Adressen zuordnen kann.
Beispiel
Du möchtest:
www.beispiel.de
aufrufen.
Für die eigentliche IP-Kommunikation wird jedoch eine passende IP-Adresse benötigt.
DNS stellt die dafür notwendigen Namensinformationen bereit.
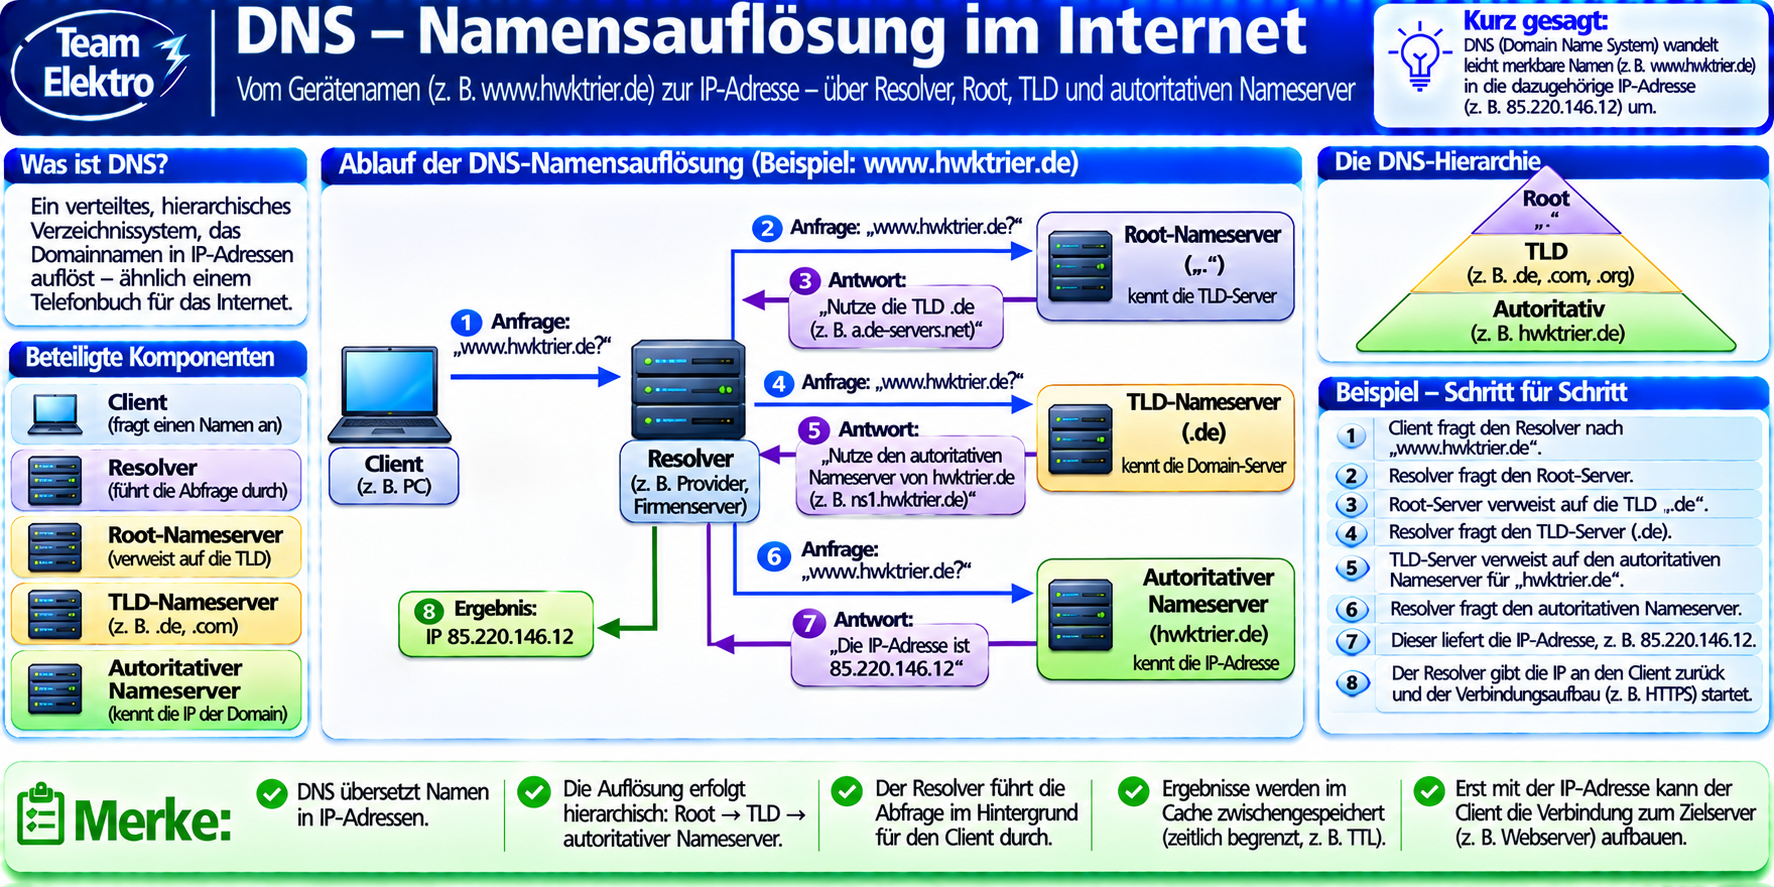
Wie läuft eine DNS-Auflösung ab?
Für das Verständnis betrachten wir einen Fall, bei dem die benötigte Antwort noch nicht im Cache vorhanden ist.
↓
rekursiver DNS-Resolver
↓
Root-System
↓
zuständiger TLD-Nameserver
↓
autoritativer Nameserver
↓
Antwort
↓
Resolver
↓
Client
Was macht der Rootserver?
Er kennt normalerweise nicht einfach die gewünschte Host-IP und liefert sie direkt.
Er kann den Resolver in Richtung der zuständigen Top-Level-Domain weiterverweisen.
Was ist der Cache?
Bereits bekannte DNS-Informationen können für eine bestimmte Zeit zwischengespeichert werden.
Deshalb muss nicht jede einzelne Anfrage den vollständigen Weg über die DNS-Hierarchie durchlaufen.
Sind es wirklich nur 13 Rootserver?
In deiner Präsentation findest du die bekannten Rootserver-Bezeichnungen A bis M. :chatgpt-content-reference{index="3"}
Daraus entsteht schnell die Vorstellung, weltweit würden nur 13 einzelne Rechner existieren.
Das wäre zu einfach
Es gibt 13 Rootserver- Kennungen bzw. logische Rootserver-Systeme.
Diese werden durch viele weltweit verteilte Instanzen bereitgestellt.
Dadurch kann das DNS- Rootserver-System verteilt und robust betrieben werden.
Was passiert beim Aufruf einer Webseite?
- Der Benutzer gibt einen Domainnamen ein.
- DNS liefert die benötigte IP-Adresse.
- Der Rechner entscheidet anhand der IP- Konfiguration, wie das Ziel erreicht werden soll.
- Für die lokale Ethernet-Übertragung wird eine Ziel- MAC-Adresse benötigt.
- Bei IPv4 kann ARP hierfür eine lokale IP-/MAC-Zuordnung ermitteln.
- Das Anwendungsprotokoll erzeugt bzw. verarbeitet die Nutzdaten.
- TCP oder UDP übernimmt die Transportfunktion.
- IP übernimmt die logische Adressierung.
- Ethernet transportiert den Frame im lokalen Netzabschnitt.
- Die physikalische Schicht überträgt die Bits als Signale.
Jetzt wird das Schichtenmodell praktisch
Das OSI-Modell ist nicht nur eine Tabelle für die Prüfung.
Es hilft dir zu verstehen, welcher Teil der Kommunikation gerade welche Aufgabe übernimmt.
Fehlersuche nach Schichten
Ein großer Vorteil des Schichtenmodells liegt in der strukturierten Fehlersuche.
| Fehlerbild | zuerst untersuchen |
|---|---|
| kein Link am Ethernet-Port | physikalische Verbindung / Schicht 1 |
| lokales Ethernet- Problem | Schicht 2 / MAC / Switch |
| anderes IP-Netz nicht erreichbar | IP-Adresse, Subnetz, Gateway, Routing |
| Rechner per IP erreichbar, aber Dienst nicht | Transport / Port / Anwendung |
| IP funktioniert, Name nicht | DNS |
Klassischer Prüfungsfall
Ein Server ist über seine IP-Adresse erreichbar, aber nicht über seinen Hostnamen.
Was untersuchst du?
Zuerst die Namensauflösung bzw. DNS-Konfiguration.
Dass die Verbindung per IP funktioniert, ist ein wichtiger Hinweis, dass die grundlegende IP-Kommunikation bereits möglich ist.
„Das Internet geht nicht“
Ein Mitarbeiter meldet:
„Mein Internet ist kaputt.“
Diese Aussage reicht für eine technische Diagnose nicht aus.
Schritt 1 – Schicht 1
Besteht eine physikalische Verbindung?
Schritt 2 – lokale Konfiguration
Hat der Rechner eine plausible IP-Adresse, Subnetzmaske und ein Standardgateway?
Schritt 3 – lokales Ziel
Ist beispielsweise das Gateway erreichbar?
Schritt 4 – IP-Ziel
Ist ein entferntes Ziel über seine IP-Adresse erreichbar?
Schritt 5 – DNS
Funktioniert die Namensauflösung?
Schritt 6 – Dienst
Ist nur ein bestimmter Dienst betroffen?
Merksatz
Nicht raten. Schicht für Schicht eingrenzen.
Das solltest du sicher beherrschen
- sieben OSI-Schichten in richtiger Reihenfolge,
- grundlegende Aufgabe jeder Schicht,
- Zuordnung von Ethernet, MAC, IP, TCP und UDP,
- Unterschied zwischen OSI- und TCP/IP-Modell,
- Bedeutung der Kapselung,
- Unterschied zwischen MAC-Adresse, IP-Adresse und Port,
- TCP gegenüber UDP,
- Three-Way Handshake,
- Aufgabe von IP,
- Aufgabe von ARP bei IPv4,
- wichtige Anwendungsprotokolle,
- typische Ports,
- Funktionsweise von DNS,
- systematische Fehlersuche anhand der Schichten.
Ordne richtig zu
OSI-Schicht 2
OSI-Schicht 3
OSI-Schicht 4
Anwendungsbereich
typischerweise Schicht 2
typischerweise Schicht 3
Das musst du mitnehmen
- Das OSI-Modell gliedert Netzwerkkommunikation in sieben Schichten.
- Die Schichten besitzen unterschiedliche Aufgaben.
- TCP/IP bildet die praktische Grundlage moderner IP-Netze.
- Beim Senden werden Daten schrittweise gekapselt.
- MAC-Adresse, IP-Adresse und Portnummer erfüllen unterschiedliche Aufgaben.
- TCP ist verbindungsorientiert und stellt zuverlässige, geordnete Übertragung bereit.
- UDP arbeitet verbindungslos und mit weniger Transportmechanismen.
- IP übernimmt logische Adressierung und Paketweiterleitung.
- ARP ordnet im lokalen IPv4-Netz IP-Adressen MAC-Adressen zu.
- Ports ordnen Kommunikation Diensten bzw. Anwendungen zu.
- FTP, SSH, Telnet, SMTP, DNS, HTTP, POP3, IMAP und HTTPS erfüllen unterschiedliche Aufgaben.
- DNS löst Namen unter anderem in IP-Adressen auf.
- Rootserver bilden den Einstieg in die hierarchische DNS-Auflösung, wenn benötigte Informationen nicht bereits im Cache vorhanden sind.
- Das Schichtenmodell ist ein wichtiges Werkzeug für eine systematische Fehlersuche.
Bereit für Quiz 09?
Zehn Fragen prüfen später dein Wissen zu OSI, TCP/IP, Kapselung, TCP, UDP, IP, ARP, Ports, Anwendungsprotokollen und DNS.
Quiz 09 starten